
Houd medewerkers productief door de uitrol eerst per afdeling op kritieke werkstromen te toetsen, deze beperkt te piloten en gefaseerd in te voeren, met vooraf geregelde hersteltoegang, duidelijke rollbackvoorwaarden en directe ondersteuning. De IT-partner voert de technische wijziging uit, maar de opdrachtgever blijft verantwoordelijk voor het beoordelen van procesimpact, autorisaties en het juiste wijzigingsmoment.
Kort samengevat: productief blijven bij Microsoft 365-beveiligingsuitrol
Een veilige uitrol vraagt niet alleen om technisch correcte instellingen, maar ook om voorbereiding die toegang en dagelijkse werkzaamheden op elkaar afstemt.
- Wijs per afdeling iemand aan die verstoringen in het dagelijkse werk herkent en iemand die kan vaststellen of de beveiligingswijziging daarvan de oorzaak is.
- Kies de zwaarte en fasering van beveiliging op basis van de verwachte invloed op werkstromen: zwaardere hardening vraagt om meer afstemming en een beperktere invoering per fase.
- Beoordeel toegang vanaf onbeheerde apparaten op de noodzakelijke handeling: alleen raadplegen vereist andere rechten dan lokaal downloaden.
- Leg vooraf vast wanneer een fase doorgaat, wordt teruggedraaid of herstel vraagt, zodat afwijkingen niet pas na brede invoering worden beoordeeld.
- Reserveer tijd voor het in kaart brengen en volgen van werkstromen, en zorg dat gebruikers vóór en tijdens de wijziging uitleg en een korte escalatieroute hebben.
Twee eigenaars per afdeling maken verstoring tijdens pilots zichtbaar
Een pilot geeft pas bruikbare informatie wanneer per afdeling vooraf twee verschillende eigenaars benoemd zijn: een operationele proceseigenaar en een technische validatie-eigenaar. Die verdeling gaat niet over hiërarchie, maar over twee soorten waarneming die tijdens een toegangs- of beveiligingswijziging naast elkaar nodig zijn. De operationele proceseigenaar kent de dagelijkse volgorde van werkzaamheden binnen de afdeling. Deze persoon kan herkennen dat een medewerker niet verder kan in een reguliere handeling, dat een benodigde route niet beschikbaar is of dat een wijziging het werk op een ongelegen moment raakt. Dat signaal ontstaat dicht bij het werk zelf, niet pas nadat een technisch team een afwijking heeft onderzocht.
De technische validatie-eigenaar beoordeelt vervolgens tijdens de pilot of het gemelde effect samenhangt met de ingevoerde wijziging. Zo krijgt een praktisch signaal een toetsbare plaats in de pilot. De vraag is niet alleen óf iemand hinder ondervindt, maar ook of die hinder door de wijziging wordt veroorzaakt en dus binnen de pilot beoordeeld moet worden. De technische validatie-eigenaar vervangt de proceseigenaar niet; zonder kennis van de feitelijke werkhandeling ontbreekt de context om te bepalen wat de onderbreking voor de afdeling betekent.
Leg beide rollen per afdeling vast vóór de pilot begint. Dan is helder bij wie een incident binnenkomt, wie de eerste operationele duiding geeft en wie de technische beoordeling oppakt. Een melding hoeft daardoor niet eerst langs een algemene contactpersoon die mogelijk niet weet welke activiteit werd onderbroken. Ook kan de technische beoordeling starten voordat meerdere medewerkers hetzelfde probleem ervaren.
Deze rolverdeling vormt ook de basis voor een toetsbare pilot: de proceseigenaar stelt vast wat in het werk wordt geraakt, terwijl de validatie-eigenaar het effect binnen de pilot onderzoekt. Een toets op procesfit kan helpen om de koppeling tussen de beoogde wijziging en de dagelijkse werkwijze zichtbaar te maken.
Bronnen bij deze sectie: microsoft.com
Een configuratiefout zonder noodtoegang kan ook beheerders buitensluiten
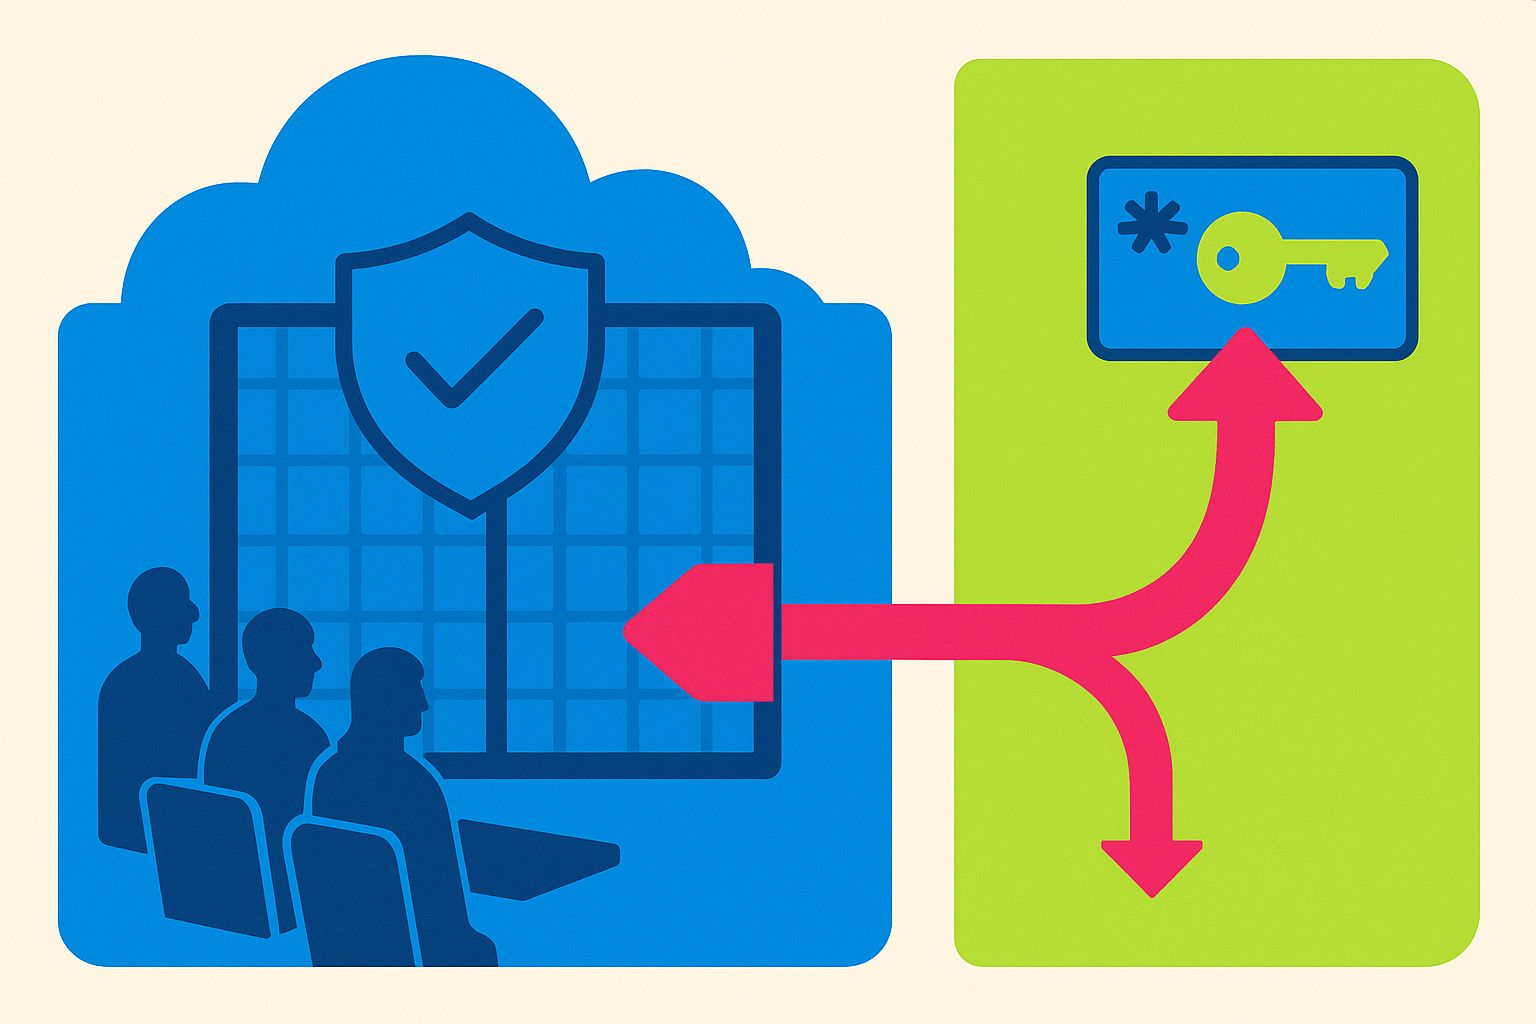
Een wijziging in toegangsbeleid kan verder reiken dan de medewerkers voor wie de regel bedoeld is. Als beleidsregels worden ingeschakeld zonder speciaal uitgesloten cloud-only Global Admin-noodaccounts, kan een configuratiefout ertoe leiden dat beheerders zichzelf buiten de tenant sluiten. Daarmee verdwijnt niet alleen toegang voor een gebruikersgroep; ook het vermogen om de situatie vanuit de beheeromgeving te herstellen komt onder druk te staan. Voor een uitrol waarin productiviteit centraal staat, is dat een fundamentele randvoorwaarde: een verstoring duurt langer wanneer de beheerders die haar moeten beoordelen en herstellen zelf geen toegang meer hebben.
Een break-glass-account is in deze context een cloud-only noodaccount met de Global Admin-rol dat expliciet van het relevante beleid is uitgesloten. Het is geen regulier alternatief werkaccount en ook geen vervanging voor de normale beheerroute. De functie ervan is beheer- en hersteltoegang beschikbaar houden wanneer een beleidswijziging onverwacht verkeerd uitpakt. Daarom moet dit account vóór activering beschikbaar zijn; na een lockout kan noodtoegang niet meer vanuit dezelfde afgesloten omgeving worden geregeld.
Deze voorbereiding lost niet ieder risico van een uitrol op. Medewerkers kunnen nog steeds hinder ondervinden van een wijziging die inhoudelijk niet aansluit op hun werk, en een noodaccount beoordeelt die procesimpact niet. Het voorkomt wel dat een configuratiefout de route blokkeert waarmee beheerders de situatie kunnen onderzoeken of herstellen.
Neem noodtoegang op als vooraf gecontroleerde voorwaarde in de goedkeuring van een beveiligingsuitrol. De relevante vraag is niet of er ergens een beheeraccount bestaat, maar of een expliciet uitgesloten cloud-only Global Admin-noodaccount beschikbaar is voordat beleidsregels worden ingeschakeld. De verdere voorwaarden voor doorgaan, terugdraaien en herstellen horen thuis in het faseringsplan verderop.
Bronnen bij deze sectie: microsoft.com
Level 1 en Level 2 vragen om een andere voorbereiding van werkstromen
In een consultancyvoorstel voor Microsoft 365 is het beveiligingsniveau ook een indicatie van de verwachte belasting voor de organisatie. De CIS Microsoft 365 Foundations Benchmark maakt daarbij onderscheid tussen Level 1 en Level 2. Dat onderscheid voorkomt dat hardening met merkbare gevolgen voor afdelingen wordt behandeld als een wijziging die zonder nadere procesafstemming kan worden ingevoerd.
| Niveau | Uitgangspunt | Verwachte invloed op de bedrijfsvoering | Benodigde voorbereiding |
|---|---|---|---|
| Level 1 | Basisbeveiliging | De benchmark positioneert Level 1 als basisbeveiliging met minimale operationele hinder. In het voorstel kan dit niveau daarom worden gekoppeld aan een beperkte verwachte invloed op het dagelijkse gebruik van Microsoft 365. | De voorbereiding richt zich op het vastleggen dat de beoogde maatregelen onder dit uitgangspunt vallen. Het niveau zegt iets over de verwachte hinder, niet dat elke wijziging voor elke afdeling zonder aandacht voor de werkwijze kan plaatsvinden. |
| Level 2 | Hardening | Level 2 heeft volgens de benchmark een diepere impact op werkstromen. De beoordeling gaat dan verder dan de technische instelling zelf: afdelingen kunnen de verandering anders ervaren, afhankelijk van hoe zij Microsoft 365 in hun dagelijkse processen gebruiken. | Afstemming vindt vooraf per afdeling plaats met de proceseigenaren. De invoering gebeurt gefaseerd, zodat de zwaardere hardening niet in één keer alle betrokken werkstromen raakt. Voor de opdrachtgever vraagt Level 2 dus ruimte in de planning voor afstemming en gefaseerde invoering. |
Neem het niveau expliciet op in de voorbereiding die een externe IT-consultancy voorstelt: Level 1 als basisbeveiliging met beperkte verwachte hinder, Level 2 als hardening waarbij afdelingen en proceseigenaren vooraf in de fasering worden betrokken.
Bronnen bij deze sectie: cisecurity.org
Bij onbeheerde apparaten is raadplegen iets anders dan downloaden
Beoordeel de toegang vanaf een onbeheerd apparaat aan de hand van de handeling die een medewerker werkelijk moet kunnen uitvoeren. Een volledige blokkade en browser-only toegang beantwoorden namelijk verschillende behoeften.
- Bepaal eerst de noodzakelijke werkhandeling. Breng per betrokken werkstroom in kaart of medewerkers informatie uitsluitend hoeven te raadplegen of deze ook lokaal moeten downloaden. Dat verschil voorkomt dat een toegangsvraag te algemeen wordt geformuleerd als “wel of geen toegang”. Wie alleen informatie moet kunnen bekijken, heeft een andere toegangsvorm nodig dan iemand voor wie lokaal downloaden onderdeel van het werk is. Deze stap geeft de proceseigenaar een concreet punt om te toetsen: welke handeling moet tijdens de wijziging beschikbaar blijven?
- Weeg de beperking af tegen de benodigde flexibiliteit. Het strikt blokkeren van niet-beheerde apparaten beperkt het risico op datalekken, maar neemt medewerkers ook flexibiliteit af. Die consequentie is vooral zichtbaar wanneer het werk buiten de gebruikelijke beheerde omgeving toch om raadpleging vraagt. De afweging gaat daarom niet uitsluitend over het apparaat, maar over de combinatie van toegang, de toegestane handeling en de behoefte van de betreffende werkstroom. Een volledige blokkade past bij een andere situatie dan een werkstroom waarin raadpleging noodzakelijk blijft.
- Gebruik browser-only toegang zonder downloadrechten als gelaagd alternatief waar raadplegen volstaat. Browser-only toegang zonder downloadrechten biedt een pad voor raadpleging zonder lokaal downloaden. Dit is geen versoepeling die dezelfde mogelijkheden biedt als volledige toegang, maar een gerichte vorm van toegang met een duidelijke grens. Het alternatief voorkomt dat medewerkers die informatie slechts hoeven te bekijken automatisch worden behandeld alsof zij lokale bestanden nodig hebben. Tegelijk is browser-only toegang niet altijd passend; het toepassingsgebied hangt af van de vastgestelde werkhandeling.
- Toets het afzonderlijke browserpad vooraf tegen de betrokken werkstroom. Voor de pilot begint, moet duidelijk zijn of raadplegen via de browser voldoende is voor het werk van de afdeling. Het toetsingspunt is niet alleen dat de browserroute technisch beschikbaar lijkt, maar dat deze de handeling ondersteunt die in kaart is gebracht. Wanneer lokaal downloaden toch nodig blijkt, is browser-only toegang geen gelijkwaardig alternatief. Een moderne werkplek vraagt om toegang die past bij de manier waarop medewerkers hun informatie gebruiken.
Bronnen bij deze sectie: microsoft.com, cisecurity.org
Een faseringsplan is pas toetsbaar met pilot- en rollbackcriteria

Een projectvoorstel maakt de beheersing van een beveiligingswijziging controleerbaar wanneer het onderstaande onderdelen als één samenhangend faseringsplan vastlegt. Hier worden ook de voorwaarden bepaald voor doorgaan, terugdraaien en herstellen; de andere voorbereidingsstappen leveren de informatie om die voorwaarden toe te passen.
- Monitoring als doorlopende waarneming. Het plan beschrijft hoe de uitrol wordt gevolgd, zodat afwijkingen niet uitsluitend afhankelijk zijn van losse meldingen achteraf. Monitoring hoort bij de fasering omdat zij informatie levert tijdens de beperkte invoering en opnieuw bij verdere uitrol. Die informatie ondersteunt de beoordeling of de volgende fase verantwoord is, zonder te suggereren dat monitoring iedere verstoring uitsluit.
- Een pilot vóór bredere toepassing. De pilot is een afgebakend moment om de wijziging in een beperkte context te beoordelen. Een voorstel is concreter wanneer duidelijk staat dat deze stap bestaat en wanneer de uitkomst ervan meetelt voordat de uitrol verdergaat. De pilot is dus een afzonderlijke fase tussen voorbereiding en bredere livegang.
- Gefaseerde livegang per afdeling. De livegang vindt per afdeling plaats in plaats van als één ongedifferentieerde gebeurtenis. Daardoor kan de invoering aansluiten op de betrokken afdeling en kan de voortgang per fase worden gevolgd. Een afwijking wordt zo eerder zichtbaar dan wanneer dezelfde wijziging overal tegelijk actief is.
- Concrete rollback-triggers. Leg vooraf vast welke signalen of omstandigheden aanleiding geven om terug te keren van de ingezette wijziging. Zonder benoemde triggers blijft herstel afhankelijk van interpretatie op het moment dat druk ontstaat. De grens voor terugdraaien is dan vooraf bespreekbaar, in plaats van een improvisatie tijdens een incident.
- Vooraf bepaalde herstelprocedures. Het faseringsplan bevat ook herstelprocedures voor onvoorziene storingen. Die procedures geven richting aan de handelingen na een rollback-trigger en maken herstel onderdeel van de voorbereide uitvoering. Voor de verdeling van taken rond validatie en terugdraaien biedt eigenaarschap bij rollback een bruikbare aanvullende invalshoek.
Bronnen bij deze sectie: microsoft.com
Een te korte voorbereidingsfase verplaatst uitval naar de livegang
De veelgemaakte fout is voorbereiding behandelen als vertraging die uit de planning kan worden gehaald. Bij Microsoft 365-beveiligings- en toegangswijzigingen verdwijnt de onzekerheid over dagelijkse werkzaamheden daarmee niet; zij verschuift naar het moment van handhaving.
- Workflow mapping overslaan om eerder te kunnen wijzigen. Breng vóór de handhaving in kaart welke kritieke processen afhankelijk zijn van e-mail, gedeelde bestanden, Teams, telefonie en gedeelde toegang. Zonder dat overzicht blijft onduidelijk waar een aangescherpte toegangsregel de dagelijkse uitvoering kan raken.
- De 30 dagen in Report-Only-modus als wachttijd behandelen. Grondige workflow mapping en 30 dagen monitoring in Report-Only-modus verlengen de doorlooptijd met enkele weken. Die periode maakt zichtbaar welke gevolgen handhaving voor werkstromen kan hebben voordat gebruikers daadwerkelijk worden geblokkeerd.
- Geen tijd vrijmaken om signalen te beoordelen. Monitoring levert alleen iets op wanneer betrokken afdelingen capaciteit reserveren om signalen aan hun eigen processen te koppelen. Voor een externe IT-consultancy betekent dit dat technische bevindingen niet los van de werkpraktijk kunnen worden beoordeeld.
- Handhaving gebruiken als eerste moment waarop procesimpact zichtbaar mag worden. Wie mapping of monitoring inkort, kiest voor een kortere voorbereiding terwijl de kans op acute uitval van kritieke processen toeneemt. De extra weken zijn bedoeld om mogelijke onderbrekingen vóór handhaving naar voren te halen, zodat de in het faseringsplan vastgelegde besluitpunten op bruikbare informatie rusten.
Bronnen bij deze sectie: microsoft.com
Kan de consultancy de verantwoordelijkheid voor procesimpact overnemen?
Juist omdat een korte voorbereiding risico’s naar de livegang verplaatst, moet vóór de wijziging duidelijk zijn wie welk besluit neemt. Nee: een externe IT-consultancy kan de Microsoft 365-wijziging technisch uitvoeren, maar neemt niet de interne besluiten over die bepalen of de wijziging op dat moment verantwoord is voor de bedrijfsvoering.
- De consultant voert uit. De externe partij kan de beveiligings- of toegangsinstellingen wijzigen binnen de afgesproken scope. Technische gereedheid betekent alleen dat de wijziging kan worden doorgevoerd; niet dat de gevolgen voor het dagelijkse werk al zijn geaccepteerd.
- De opdrachtgever beoordeelt de procesimpact. De opdrachtgever bepaalt of een wijziging gevolgen heeft die afdelingen kunnen opvangen. Dat geldt ook wanneer de wijziging technisch correct is voorbereid door de consultant.
- Autorisaties blijven een interne keuze. Wie toegang behoudt, krijgt of verliest, raakt rechtstreeks aan de inrichting van de eigen organisatie. De consultancy kan die keuze configureren, maar niet namens de opdrachtgever vaststellen welke autorisaties aanvaardbaar zijn.
- De opdrachtgever accordeert het wijzigingsvenster. Alleen de organisatie zelf kan beoordelen wanneer een onderbreking of beperkte beschikbaarheid het minst ingrijpt in de eigen werkzaamheden. De consultant plant en voert de wijziging binnen het goedgekeurde venster uit, maar vervangt niet de toestemming om de operationele gevolgen op dat moment te dragen.
Bronnen bij deze sectie: microsoft.com
Een uitrol blijft beheersbaar wanneer gebruikers weten wat verandert en waar herstel begint
Naast deze verdeling van verantwoordelijkheden hebben medewerkers een heldere route nodig voor vragen en verstoringen tijdens de uitvoering. Voor hen is een beveiligingswijziging pas hanteerbaar wanneer zij herkennen wat er verandert, waar zij uitleg vinden en via welke route zij een onverwachte verstoring melden. Dat vraagt om ondersteuning die beschikbaar is in dezelfde periode waarin de toegang verandert, niet om informatie die pas na de brede livegang wordt samengesteld.
Nederlandstalige gebruikershandleidingen geven medewerkers een toegankelijke plaats om na te gaan wat de wijziging voor hun werk betekent. De handleiding hoeft geen technische inrichting te beschrijven om bruikbaar te zijn. Tijdens een uitrol helpt zij juist doordat de informatie in de taal van de gebruiker beschikbaar is en aansluit op de situatie waarin die gebruiker een andere toegangservaring tegenkomt. Zo ontstaat een vaste uitlegroute in plaats van afhankelijkheid van mondelinge overdracht tussen collega’s.
Een communicatiekalender voegt daar het tijdselement aan toe. Wanneer wijzigingen voor gebruikers herkenbaar worden aangekondigd, kunnen zij een verandering koppelen aan het juiste uitrolmoment. Dat vermindert niet iedere onderbreking, maar voorkomt wel dat elke afwijking als losstaand of onverklaarbaar incident wordt behandeld. De kalender maakt zichtbaar wanneer gebruikers informatie ontvangen en wanneer zij een wijziging kunnen tegenkomen.
Directe escalatielijnen houden de route bij een onverwachte verstoring kort. Een medewerker hoeft dan niet eerst uit te zoeken welk team mogelijk betrokken is; er is een vooraf beschikbare route voor een signaal dat tijdens de uitrol ontstaat. Handleidingen, communicatie en escalatie vervangen het faseringsplan niet, maar zorgen ervoor dat signalen tijdig bij de aangewezen proceseigenaar en technische validatie-eigenaar terechtkomen.
De ondersteuning moet vóór en gedurende de uitrolperiode beschikbaar zijn. Worden Nederlandstalige handleidingen, de communicatiekalender en escalatielijnen pas na livegang ingericht, dan vertragen signalen op het moment dat een onderbroken werkstroom juist snelle duiding nodig heeft.
Bronnen bij deze sectie: microsoft.com