
Wijs voor elke migratie-uitkomst precies één eindverantwoordelijke aan: de formele acceptatie berust op vooraf vastgelegde beslisrechten, rollback vereist één gemandateerde beslisser met vooraf bepaalde triggers, en tijdens hypercare stuurt één escalatie-eigenaar de incidenttriage. Uitvoering kan over meerdere partijen zijn verdeeld, maar eindverantwoordelijkheid niet.
Kernpunten van dit artikel
Bij complexe datamigraties bepalen heldere eigenaarschap, toetsbare besluitmomenten en bredere validatie of afwijkingen tijdig worden opgelost, geaccepteerd of tot herstel leiden.
- Leg per resultaatgebied vast wie uitvoert, wie eindverantwoordelijk is en wie besluit wanneer partijen of afhankelijkheden elkaar raken.
- Kies contractueel of een externe partij op het integrale resultaat aanspreekbaar is, of dat de interne organisatie zelf coördinatie, mandaat en escalaties draagt.
- Behandel rollback als een operationeel besluit met geteste voorwaarden, beschikbare hersteltijd en afspraken over gegevensverschillen die tijdens de overgang ontstaan.
- Maak incidentafhandeling tijdens hypercare centraal aanstuurbaar, zodat meldingen niet tussen leveranciers blijven hangen.
- Baseer formele acceptatie op zowel technische overdrachtscontroles als controles op bruikbaarheid van gegevens in de praktijk.
- Bepaal vooraf welke afwijkingen go-live blokkeren, welke onder voorwaarden kunnen worden geaccepteerd en wie daarover formeel beslist.
Eén eigenaar per migratie-uitkomst voorkomt dat verantwoordelijkheid verdwijnt
Een complexe datamigratie bestaat zelden uit één taak of één uitvoerende partij. Een consultancyprovider kan de migratie ontwerpen en uitvoeren, engineers kunnen onderdelen realiseren en een bestaande leverancier kan afhankelijkheden rond de oude omgeving beheren. Die verdeling zegt echter nog niets over de vraag wie verantwoordelijk blijft wanneer de volledige overgang niet het beoogde resultaat oplevert. Juist daar ontstaat een bestuurlijk gat: iedere partij kan aantonen dat het eigen werkpakket is afgerond, terwijl niemand contractueel aanspreekbaar is op de samenhang van het datatransitieresultaat.
Een formele RACI-matrix maakt dat onderscheid zichtbaar. De matrix scheidt uitvoering van eindverantwoordelijkheid. Daarmee wordt per migratie-uitkomst vastgelegd welke partij werk verricht, wie beslisbevoegd is, wie moet worden geraadpleegd en wie geïnformeerd blijft. Voor validatie, acceptatie, rollback en incidenten voorkomt dit dat een brede formulering als “gezamenlijke verantwoordelijkheid” de werkelijke eigenaar verhult. Gezamenlijke uitvoering kan passend zijn; een gedeelde eindverantwoordelijkheid laat daarentegen ruimte voor partijen om zich te beperken tot een smalle inspanningsverplichting.
Dit speelt ook bij de keuze voor de contractvorm. Een externe partner die een resultaatsverplichting aanvaardt, verwerkt doorgaans een risicopremie in de initiële investering. Daar staat tegenover dat de externe partij dan niet alleen werkzaamheden uitvoert, maar ook op het integrale resultaat kan worden aangesproken. Een regie-overeenkomst lijkt aan het begin goedkoper, omdat leveranciers hun eigen deel afbakenen. De interne IT-organisatie draagt in die vorm echter zelf het coördinatierisico: zij moet afhankelijkheden bewaken, tegenstrijdige standpunten tussen partijen oplossen en vaststellen wie optreedt wanneer een uitkomst afwijkt.
De keuze is daarom niet uitsluitend financieel. Zij bepaalt waar besluitvorming en afstemming terechtkomen zodra de planning onder druk staat. Wanneer de organisatie een regieconstructie kiest, moet zij ook capaciteit en mandaat reserveren om die regie werkelijk te voeren. Wanneer zij externe resultaatsverantwoordelijkheid kiest, moet het contract concreet maken welke migratie-uitkomsten daaronder vallen en waar de grenzen liggen. Strategische consultancy kan in die fase helpen om technische taakverdeling te verbinden aan zakelijke verantwoordelijkheid, zonder uitvoering en eigenaarschap met elkaar te verwarren.
Bronnen bij deze sectie: Microsoft Cloud Adoption Framework: Migration and Transition Governance
Zonder centrale triage wordt hypercare een doorschuifloket voor incidenten
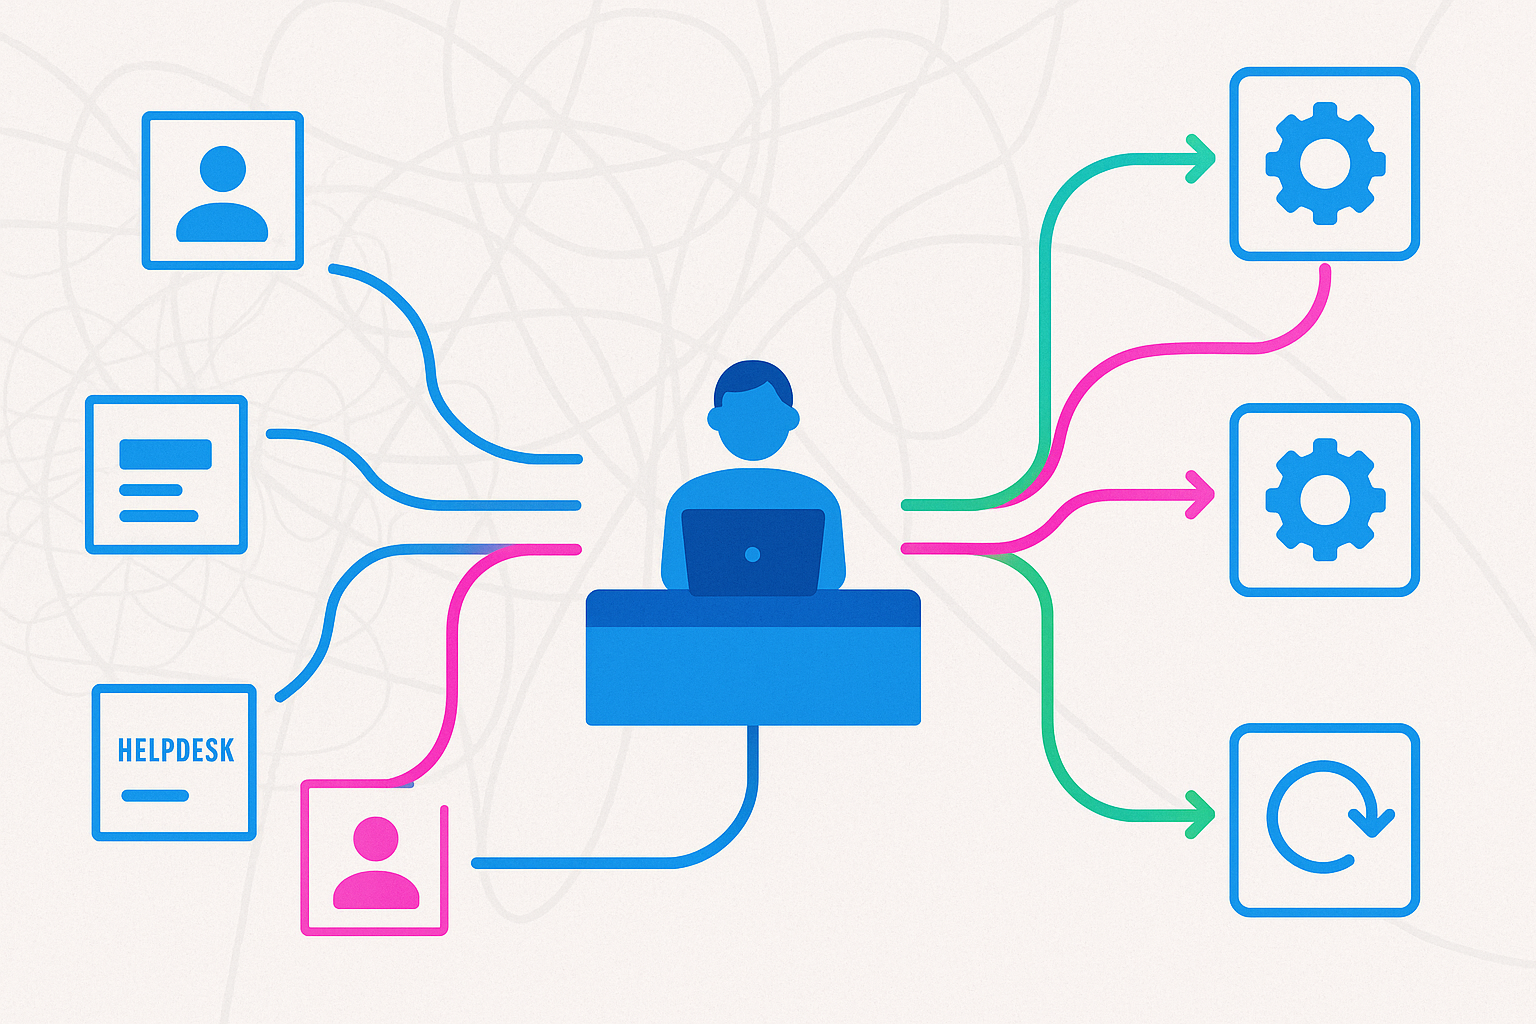
De overgang naar productie beëindigt de migratie niet. Tijdens hypercare komen meldingen samen die direct met de overgang samenhangen: een afwijking kan bij de uitgevoerde migratie liggen, bij een afhankelijkheid in de oude omgeving of bij de nieuwe omgeving waarin gebruikers werken. In een landschap met meerdere leveranciers ontstaat escalatiechaos wanneer er geen centrale incident-triage is. Tickets worden dan van de ene externe partij naar de andere gestuurd, omdat iedere partij eerst wil vaststellen of het probleem buiten het eigen domein ligt.
De interne helpdesk vangt in die situatie de restmeldingen op. Dat is meer dan extra werkdruk. De helpdesk wordt feitelijk het punt waar gebruikers hun onderbreking melden, terwijl die afdeling mogelijk geen bevoegdheid heeft om externe partijen tot onderzoek, herstel of prioritering te bewegen. Onopgeloste migratiedefecten blijven daardoor langer zonder duidelijke eigenaar. Het onderscheid tussen het registreren van een melding en het sturen van de oplossing wordt dan zichtbaar: een servicedesk kan meldingen verzamelen, maar centrale triage bepaalt welk probleem eerst wordt onderzocht, welke partij de volgende actie krijgt en wanneer escalatie nodig is.
Een migrationorganisatie heeft tijdens hypercare daarom één aangewezen escalatie-eigenaar nodig. Deze rol houdt het overzicht over de binnenkomende incidenten en vormt het vaste aanspreekpunt tussen interne helpdesk, gebruikers en externe partijen. Daarmee hoeft de interne helpdesk niet per ticket opnieuw vast te stellen welke leverancier het probleem mogelijk veroorzaakt. De eigenaar van de triage hoeft niet alle werkzaamheden zelf uit te voeren, maar draagt wel verantwoordelijkheid voor de route van melding naar besluit en vervolgactie.
Rollback hoort naast die triage als een vooraf uitgewerkt spoor beschikbaar te zijn. Een toetsbaar signaal is een rollback-procedure die vooraf is gedefinieerd en getest, met kwantificeerbare triggers en één gemandateerde beslisser. De trigger maakt herkenbaar wanneer voortzetting van de cutover niet langer de gekozen route is; het mandaat voorkomt dat een herstelbesluit blijft hangen tussen partijen met uiteenlopende belangen. Dit is iets anders dan achteraf afspreken dat herstel “mogelijk” moet zijn. Eigenaarschap na go-live begint juist met een vooraf bepaalde escalatielijn die ook onder druk bruikbaar blijft.
Bronnen bij deze sectie: ITIL 4 Practice Guide: Incident, Change, and Transition Management
Rollback vraagt een besluitpad, niet alleen een restore-instructie
Een rollback wordt soms beschreven alsof het uitsluitend gaat om het technisch terugzetten van een back-up. Die omschrijving is te smal voor een cutover. Herstel is weliswaar een onderdeel van rollback, maar het kernpunt is het operationele besluit om de overgang te stoppen of terug te draaien. Dat besluit wordt genomen in een situatie waarin tijd verstrijkt, werkzaamheden mogelijk al verdergaan en nieuwe wijzigingen of gegevensverschillen kunnen ontstaan.
Daarom hoort delta-verwerking in het rollback-besluit thuis. Zodra er verschil ontstaat tussen de toestand vóór en tijdens de overgang, is niet alleen de vraag relevant óf data technisch kunnen worden teruggezet. Ook de behandeling van die verschillen hoort bij de afweging. Een restore-instructie zonder uitspraken over delta-verwerking laat een wezenlijk deel van de herstelbeslissing open. Hetzelfde geldt voor tijdslimieten: een terugdraaioptie heeft alleen betekenis wanneer vooraf duidelijk is binnen welke beschikbare tijd die optie nog kan worden geactiveerd en uitgevoerd.
De verantwoordelijke voor rollback moet dus niet alleen toegang hebben tot een technische herstelprocedure, maar ook gemandateerd zijn om het besluitpad te laten werken. Dat vereist vooraf bepaalde informatie voor het beslismoment, een duidelijk onderscheid tussen voortzetten en terugdraaien, en een expliciete eigenaar van de keuze. Anders kunnen uitvoerende partijen technisch bereid zijn om te herstellen, terwijl niemand bevoegd is om het moment van herstel formeel af te kondigen. De vertraging zit dan niet in de restore, maar in het wachten op overeenstemming.
Bij de beoordeling van een migratievoorstel kan de inzet van gecertificeerde Microsoft 365- en cloudarchitecten die volgens ITIL- en projectgovernancemethoden werken een bruikbaar signaal zijn. Het bewijst op zichzelf geen migratiekwaliteit en vervangt geen heldere toedeling van beslisrechten. Wel geeft het aanleiding om te toetsen hoe de partij rollback heeft uitgewerkt: als operationeel besluitproces, inclusief delta-verwerking en tijdslimieten, of slechts als technische terugzetmogelijkheid. Operationele validatie sluit pas aan op herstelbaarheid wanneer ook de bevoegdheid tot terugdraaien concreet is vastgelegd.
Bronnen bij deze sectie: Microsoft Cloud Adoption Framework: Migration and Transition Governance
Acceptatiebeleid bepaalt wie een afwijking mag laten passeren
Acceptatie is geen administratieve afsluiting van de cutover, maar een besluit over de vraag welke bevindingen een go-live blokkeren en welke onder voorwaarden kunnen blijven bestaan. De gekozen acceptatiebenadering beïnvloedt daarom zowel de kwaliteitsambitie als de verdeling van bevoegdheden. Onderstaande vergelijking maakt zichtbaar waar de vaste Migration Lead tijdens cutover en hypercare als persoonlijk aanspreekpunt en escalatie-eigenaar nodig blijft.
| Acceptatiebenadering | Betekenis voor go-live | Besluitrecht en eigenaarschap |
|---|---|---|
| Strikte zero-defect acceptatie | Deze benadering richt zich op maximale datakwaliteit voordat de overgang wordt vrijgegeven. Daar staat een groter risico op uitstel van go-live tegenover wanneer bevindingen eerst moeten zijn opgelost. De lat voor vrijgave is helder, maar de planning kan langer onder druk staan als afwijkingen worden gevonden. | De beoordeling draait om de vraag of een bevinding werkelijk een defect is en of deze de vrijgave verhindert. Een vaste, benoemde Migration Lead blijft het persoonlijke aanspreekpunt dat de escalatie rond die beoordeling organiseert tijdens cutover en hypercare. De Lead voorkomt niet automatisch uitstel, maar voorkomt wel dat de beoordeling zonder eigenaar tussen uitvoerende partijen en interne IT blijft liggen. |
| Pragmatische defectclassificatie met goedgekeurde workarounds | Deze route behandelt niet iedere afwijking als directe blokkade voor go-live. Een afwijking kan onder een goedgekeurde workaround vallen, waardoor vrijgave mogelijk blijft. Dat verplaatst de aandacht van alleen oplossen naar expliciet beoordelen welke afwijking kan worden geaccepteerd. | De afwijking en de workaround moeten als afzonderlijk besluitonderwerp worden behandeld. Anders wordt een workaround alsnog een impliciete keuze die niemand formeel heeft beoordeeld. De Migration Lead houdt de escalatielijn bij elkaar, zodat duidelijk blijft welke bevinding ter beoordeling ligt en wie de volgende actie uitvoert. |
| Korte cutover met geautomatiseerde checksums | Geautomatiseerde checksums kunnen de cutover-downtime beperken. Die snelheid heeft een grens: diepgaande semantische fouten kunnen pas door eindgebruikers worden ontdekt wanneer de omgeving al in productie is. Daardoor verschuift een deel van de onzekerheid naar hypercare. | De Migration Lead blijft ook na de technische groenstatus bereikbaar als escalatie-eigenaar. Dit is relevant omdat een technisch afgeronde controle niet vanzelf bepaalt hoe een later ontdekte inhoudelijke afwijking wordt behandeld. De rol bewaakt de route van melding naar beoordeling, zonder de formele acceptatie aan een specifieke functietitel bij de klant toe te schrijven. |
Bronnen bij deze sectie: Microsoft Cloud Adoption Framework: Migration and Transition Governance, ITIL 4 Practice Guide: Incident, Change, and Transition Management
Een groene checksum is nog geen functionele acceptatie
Technische validatie en functionele acceptatie beantwoorden verschillende vragen. Recordtellingen en hash-checks controleren of de technische overdracht aansluit op wat is verplaatst. Een groene uitkomst op die controles is waardevol, maar vormt geen volledig oordeel over de bruikbaarheid van de gemigreerde gegevens. De formele acceptatie vraagt daarom om een bredere controlebasis dan uitsluitend de technische overdracht.
| Controlelaag | Wat deze laag bevestigt | Wat zonder aanvullende toetsing open blijft |
|---|---|---|
| Recordtellingen | Recordtellingen geven een technische indicatie dat de hoeveelheid overgedragen gegevens aansluit op de verwachte aantallen. Zij ondersteunen de vaststelling dat de overdracht niet alleen op een los onderdeel is beoordeeld, maar op de aanwezigheid van records aan beide kanten van de overgang. | Een overeenkomend aantal records zegt niet zelfstandig dat de inhoud van ieder record functioneel bruikbaar is. De telling toont geen inhoudelijke beoordeling van binaire integriteit, speciale tekens of de manier waarop gegevens zich gedragen in een functioneel transactepad. |
| Hash-checks | Hash-checks vormen eveneens een technische controle op de overdracht. Zij kunnen een sterke technische groenstatus opleveren voor de gecontroleerde gegevensstroom en passen daarmee bij een controle op technische integriteit. | Wanneer acceptatie uitsluitend op hash-checks rust, blijven inhoudelijke afwijkingen buiten beeld die niet met die technische controle worden vastgesteld. Een technische uitkomst kan dus positief zijn terwijl een gebruiker later in productie een afwijking tegenkomt die pas in gebruik zichtbaar wordt. |
| Inhoudelijke steekproeven | Inhoudelijke steekproeven richten de controle op binaire integriteit, speciale tekens en functionele transactiepaden. Daarmee verschuift de vraag van “is de overdracht technisch geslaagd?” naar “blijven gegevens in de relevante context bruikbaar?” | Deze toetsing vervangt technische controles niet; zij vult een ander gat. Zonder deze laag bestaat het risico dat afwijkingen pas na go-live bij eindgebruikers worden ontdekt. De formele beoordeling van acceptatie heeft dan minder zicht op de functionele gevolgen van een technische groenstatus. |
Bronnen bij deze sectie: Microsoft Cloud Adoption Framework: Migration and Transition Governance
Leidt strikte acceptatie altijd tot een betere go-live?
Nee. Een strikte zero-defect benadering en pragmatische defectclassificatie maken ieder een andere afweging tussen datakwaliteit en de datum van go-live. Geen van beide routes heeft betekenis zonder vooraf vastgelegde beslisrechten over afwijkingen en workarounds.
- Een zero-defect acceptatiebeleid streeft maximale datakwaliteit na: afwijkingen blijven een reden om de formele vrijgave niet te geven. Dat levert een duidelijke lijn op voor de beoordeling van bevindingen, maar verhoogt ook het risico dat go-live wordt uitgesteld. De uitkomst hangt daarom niet alleen af van de gevonden afwijking, maar van de vooraf gekozen regel dat deze eerst moet zijn opgelost. Deze benadering past niet automatisch beter bij iedere overgang; zij maakt de kwaliteitsambitie expliciet en accepteert dat de planning daardoor kan verschuiven. De andere route is pragmatische defectclassificatie met goedgekeurde workarounds. Daarbij kan een afwijking worden onderscheiden van een directe blokkade voor go-live, mits de workaround vooraf als besluitonderwerp is afgebakend en goedgekeurd. Dat betekent niet dat een afwijking verdwijnt of onbelangrijk wordt: de afwijking blijft zichtbaar, maar wordt behandeld binnen een expliciet gekozen ruimte voor vrijgave. De kernvraag is dus wie mag bepalen dat een specifiek defect onder een workaround valt, wie de afwijking beoordeelt en welke grens geldt voor uitstel. Als die beslisrechten niet vooraf zijn belegd, ontstaat tijdens de cutover alsnog discussie tussen partijen over kwaliteit, deadline en verantwoordelijkheid. De interne IT-organisatie krijgt dan vaak de taak om een keuze te forceren zonder dat die bevoegdheid vooraf is toegekend. Een acceptatiebeleid is pas bruikbaar wanneer het niet alleen beschrijft welke kwaliteit wordt nagestreefd, maar ook wie over een afwijking een formeel besluit kan nemen.
Bronnen bij deze sectie: Microsoft Cloud Adoption Framework: Migration and Transition Governance
Een migratievoorstel is pas toetsbaar wanneer eigenaar, afhankelijkheid en Go/No-Go samenkomen
De kwaliteit van een migratievoorstel blijkt niet alleen uit de genoemde activiteiten, maar uit de wijze waarop die activiteiten in tijd, afhankelijkheden en bevoegdheden samenkomen. Een gedetailleerd cutover-runbook maakt dat zichtbaar. Wanneer het runbook per tijdsblok van 15 tot 30 minuten is opgebouwd, ontstaat een concrete toets op uitvoerbaarheid: welke taak vindt wanneer plaats, wie is daarvoor benoemd en welke voorafgaande activiteit moet gereed zijn voordat het volgende blok kan beginnen?
De benoemde taakeigenaar is daarbij meer dan een naam naast een activiteit. De eigenaar maakt duidelijk wie tijdens het betreffende tijdsblok actie neemt wanneer een stap niet volgens plan verloopt. Afhankelijkheden tonen vervolgens of die actie werkelijk uitvoerbaar is. Een taak kan op zichzelf helder zijn beschreven, maar toch stilvallen wanneer een andere activiteit, partij of beslissing nog niet gereed is. Door afhankelijkheden in hetzelfde runbook op te nemen, wordt zichtbaar waar een vertraging zich kan voortplanten naar volgende stappen in de cutover.
Go/No-Go-checkpoints verbinden die uitvoering met formele besluitvorming. Zij voorkomen dat een team alleen doorgaat omdat het volgende tijdsblok al op de planning staat. Op zo’n checkpoint moet traceerbaar zijn welke toestand wordt beoordeeld, welke eigenaar informatie aanlevert en wie de doorgang of onderbreking vaststelt. Daarmee wordt een Go/No-Go-moment niet behandeld als een algemeen overlegpunt, maar als een expliciet scharnier tussen afgeronde afhankelijkheden en het volgende deel van de overgang.
Dit levert ook een praktische grens op voor de beoordeling van externe verantwoordelijkheid. Als een leverancier verantwoordelijk zegt te zijn voor een deel van de migratie, maar het runbook geen eigenaar, afhankelijkheid of checkpoint voor dat deel bevat, blijft die verantwoordelijkheid moeilijk controleerbaar onder tijdsdruk. Ontbrekende onderdelen kunnen operationele vertraging veroorzaken, omdat teams tijdens de cutover alsnog moeten uitzoeken wie een blokkade oplost of wie mag besluiten door te gaan. In een omgeving met meerdere partijen kan die vertraging escalatiekosten vergroten. Een runbook zonder benoemde eigenaar bij een afhankelijkheid laat precies op het moment van Go/No-Go een onbeheerd risico achter.
Bronnen bij deze sectie: Microsoft Cloud Adoption Framework: Migration and Transition Governance